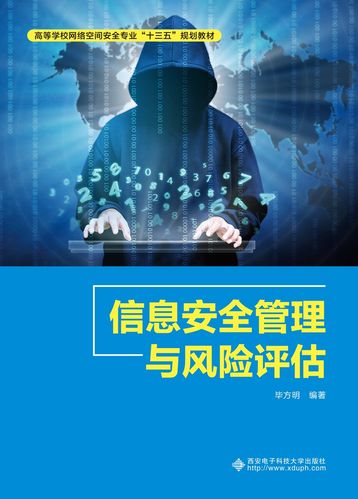
信息安全管理与风险评估 理论、方法与实践
随着信息技术的迅猛发展,信息化已深入到社会经济的各个领域。以西安电子科技大学毕方明教授等学者为代表的研究力量,在信息安全管理与风险评估方面开展了系统性的工作,尤其结合西安网络科技产业的实际需求,推动了相关理论方法在西部地区的落地应用。本文旨在系统梳理信息安全管理与风险评估的核心框架,探讨主流评估方法,分析当前面临的挑战,并对未来发展趋势进行展望。\n\n一、信息安全管理的内涵与体系\n\n信息安全管理是指通过制定和实施一系列策略、流程和控制措施,保障信息的机密性、完整性和可用性(CIA三元组),从而支撑组织业务目标的实现。其核心在于构建一个覆盖技术、管理和人员的综合防护体系。国际标准ISO/IEC 27001为信息安全管理体系(ISMS)提供了框架,强调基于风险的动态管理循环(PDCA)。国内《网络安全法》《数据安全法》等法规也对企业信息安全管理提出了明确要求。信息安全管理不仅是技术问题,更是组织治理的重要组成部分,需要高层重视、全员参与和持续改进。\n\n二、风险评估在信息安全管理中的核心地位\n\n风险评估是信息安全管理的起点和基础。它通过识别资产、威胁、脆弱性以及现有控制措施,分析安全事件发生的可能性和影响程度,从而确定风险等级,为风险处置提供依据。风险评估的结果直接指导安全策略的制定、控制措施的选择和资源分配。没有科学的风险评估,信息安全管理就可能陷入盲目投入或防护不足的困境。因此,建立常态化、规范化的风险评估机制是组织信息安全管理的关键环节。\n\n三、主流风险评估方法比较\n\n目前实践中常用的风险评估方法包括:\n\n1. 基于标准的定性方法,如ISO/IEC 27005、NIST SP 800-30。这些方法提供结构化流程,便于组织实施,但主观性较强,结果一致性依赖评估人员经验。\n\n2. 定量或半定量方法,如FAIR(Factor Analysis of Information Risk)、基于贝叶斯网络的方法。这类方法通过数值化分析提高客观性,但需要较完整的数据支撑,实施成本较高。\n\n3. 结合行业特点的混合方法,例如在电力、金融、政务等领域形成的行业风险评估规范。这类方法兼顾标准框架与行业实践,操作性强。\n\n选择评估方法需考虑组织规模、业务复杂性、数据可得性和合规要求。通常建议采用以定性为主、适当量化辅助的策略,并根据组织风险偏好动态调整。\n\n四、信息安全管理与风险评估的实践挑战\n\n在实际工作中,信息安全管理与风险评估面临多重挑战:\n\n1. 资产识别不完整:IT资产和业务系统数量庞大、关系复杂,难以全面梳理,导致风险评估遗漏关键对象。\n\n2. 数据积淀不足:定量风险分析依赖历史事件数据和威胁情报,很多组织缺乏系统化的数据采集机制。\n\n3. 动态风险管控难:云服务、移动办公、供应链协同等新业态使攻击面持续变化,传统周期性评估难以及时响应。\n\n4. 管理与技术脱节:安全管理制度与一线运维操作常存在脱节,控制措施执行不到位,风险整改难以闭环。\n\n针对上述挑战,西安电子科技大学等高校与西安本地网络安全企业开展产学研合作,探索适配区域产业特点的解决方案,如构建面向中小企业的轻量化风险评估工具、安全托管服务模式等。\n\n五、应对策略与趋势展望\n\n为提升信息安全管理与风险评估的有效性,建议从以下方面着力:\n\n1. 建立持续风险评估机制:将风险评估嵌入日常运维和变更管理流程,利用自动化工具实现风险数据的持续采集和动态分析。\n\n2. 加强供应链风险管理:对第三方服务商开展安全评估,建立准入和退出机制,降低外部依赖带来的传导风险。\n\n3. 推进人才队伍与协同联防建设:培养既懂安全管理又熟悉技术的复合型人才,并通过行业信息共享机制提升整体风险预警能力。\n\n4. 引入新技术赋能:利用人工智能和大数据分析提升威胁识别与风险预测能力,探索自动化风险处置手段。\n\n\n\n信息安全管理与风险评估是一项动态、系统的工作,需要以ISMS为框架、以风险评估为核心、以持续的流程优化为保障。通过借鉴国内外标准方法,结合区域和行业实际,尤其是加强校企合作与本地化实践,可以逐步构建起适应数字经济时代要求的安全防护体系。随着法规要求的细化和技术手段的丰富,风险评估将朝着更加数据驱动、智能化和实时化的方向发展。
如若转载,请注明出处:http://www.misibai.com/product/41.html
更新时间:2026-11-08 11:01:50